ERP Cyber Resilience
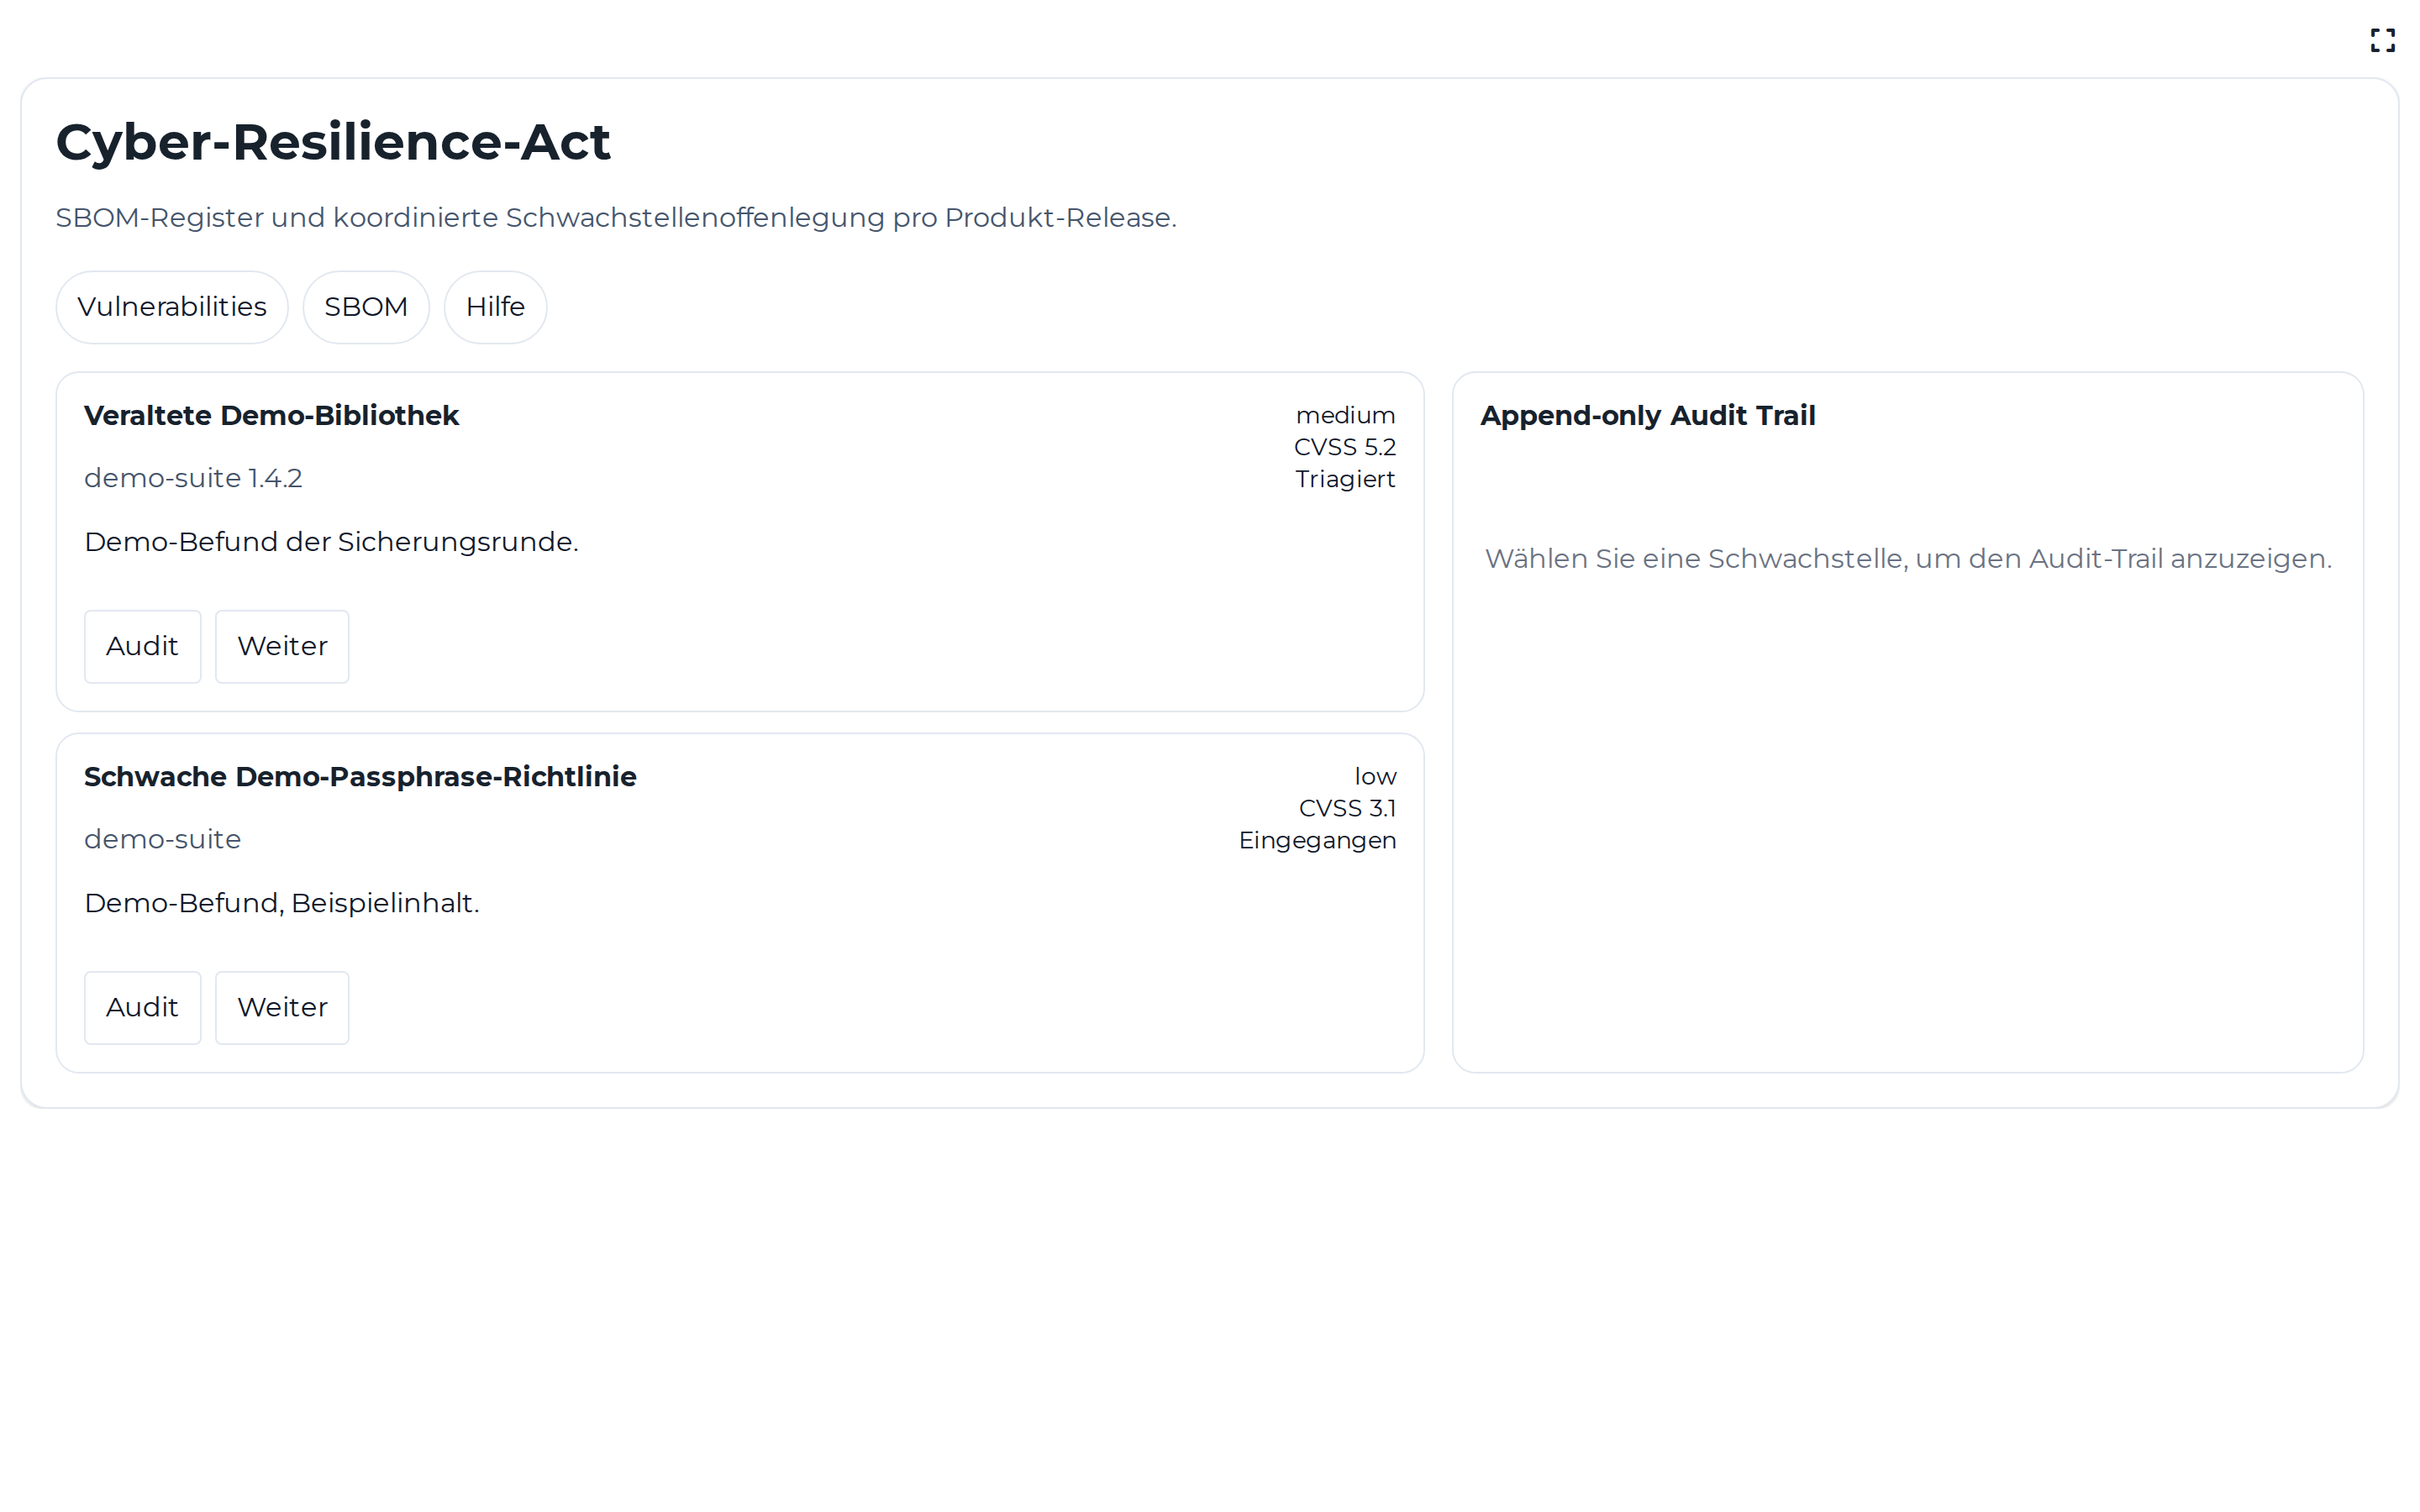
Die App dokumentiert CRA-Pflichten pro Produkt-Release:
- SBOM-Komponenten mit Name, Version, Lizenz und SHA-256-Hash
- Vulnerability-Reports mit CVSS-Bewertung und Statusfluss
received -> triaged -> fixed -> disclosed - unveränderbares Audit-Log je Report
Bedienung:
- Im Tab
Vulnerabilitiesoffene Reports prüfen und in den nächsten Status überführen. - Über
Auditden hash-gestempelten Verlauf kontrollieren. - Im Tab
SBOMReleases öffnen und die exportierten CycloneDX-Komponenten prüfen.